
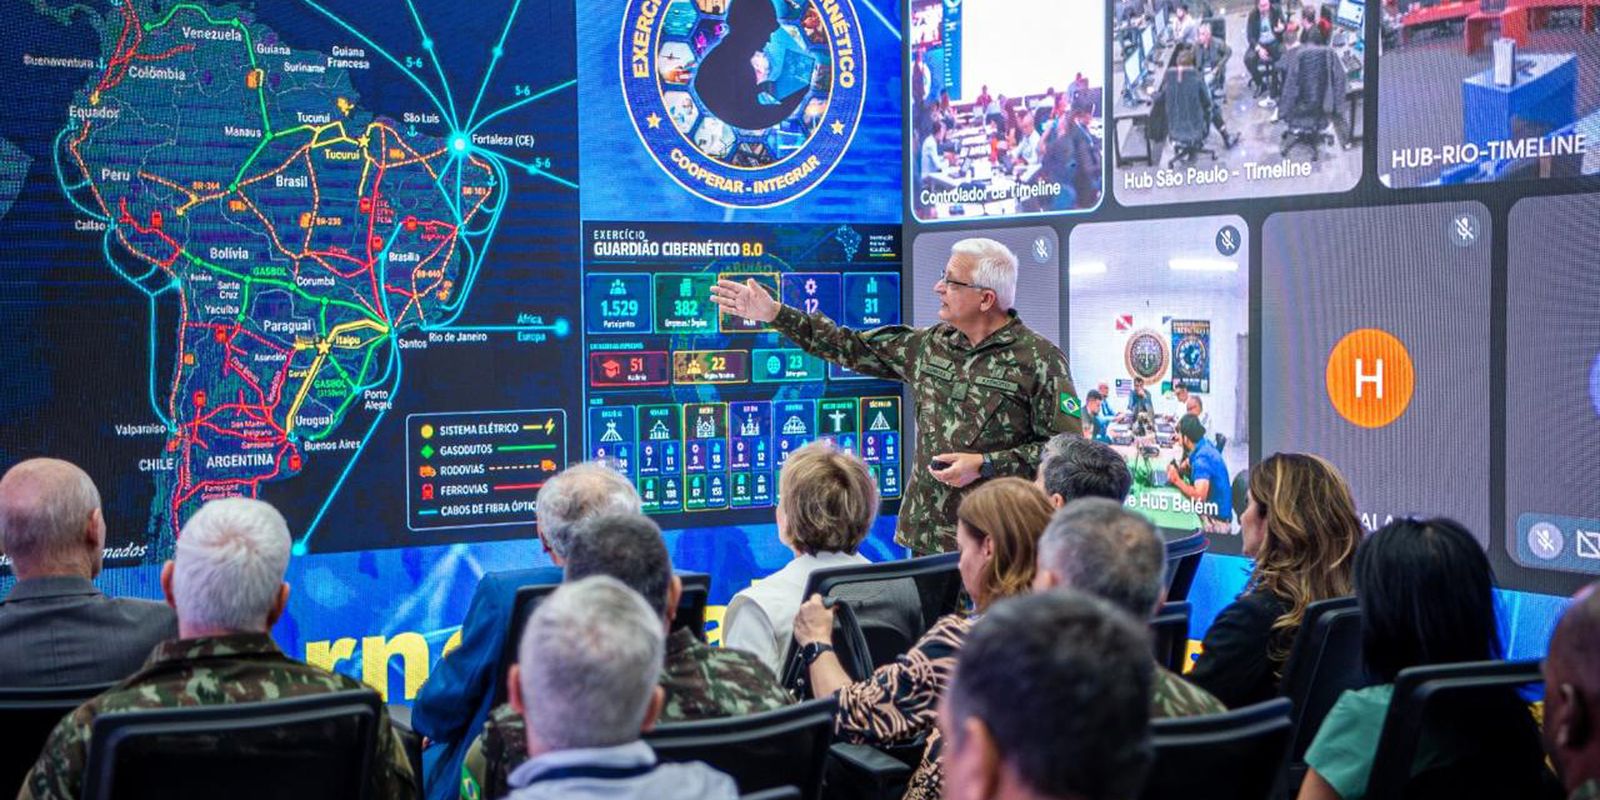
De 21 a 25 de setembro, o Exército fez a 8ª edição do Guardião Cibernético em Brasília e seis capitais, com 1,3 mil participantes. Testou cooperação público-privada para proteger serviços essenciais perto da eleição.
O Exército brasileiro coordenou, entre os dias 21 e 25 de setembro, a oitava edição do evento Guardião Cibernético em Brasília e em outras seis capitais — incluindo São Paulo, Recife, Curitiba e Manaus — com objetivo de treinar resposta a ataques digitais às vésperas da eleição presidencial. Para o eleitor e para operadores de serviços essenciais, a iniciativa buscou testar a cooperação entre instituições públicas e privadas diante de ameaças que possam afetar serviços à população.
O exercício reuniu 1,3 mil participantes distribuídos em Brasília e nas demais capitais, envolveu cerca de 300 organizações e teve representantes de 14 países. Em nota, o Exército afirmou que a simulação buscou reproduzir cenários complexos para avaliar procedimentos e planos de contingência.
“Durante o exercício, foram reproduzidos cenários de ataques cibernéticos complexos e coordenados, permitindo testar procedimentos, aperfeiçoar planos de contingência e identificar soluções para ampliar a resiliência nacional”, afirmou o Exército, em nota.
Dados do exercício
- Período: 21 a 25 de setembro
- Participantes: 1,3 mil pessoas
- Organizações envolvidas: cerca de 300
- Países representados: 14
- Cidades-sede citadas: Brasília, São Paulo, Recife, Curitiba, Manaus (entre outras)
A iniciativa contou com a participação das Forças Armadas, órgãos governamentais, entidades reguladoras e operadores de infraestruturas críticas dos setores de energia, abastecimento de água, telecomunicações e finanças, entre outros. O objetivo declarado foi treinar a cooperação interinstitucional para mitigar efeitos de ataques que atinjam serviços essenciais.
Contexto e alertas sobre interferência estrangeira
Na semana anterior, um relatório da Agência Brasileira de Inteligência (Abin) divulgado por veículos de imprensa e confirmado por outra emissora de televisão alertou para risco de influência ou interferência dos Estados Unidos nas eleições brasileiras de 2026. O documento, elaborado em agosto, classificou a possibilidade de interferência externa com um “nível de criticidade” e contextualizou o potencial problema com a expressão “a reafirmação da hegemonia dos EUA na América Latina”.
Analistas ouvidos na cobertura do tema também alertaram para o risco de ação cibernética por parte dos Estados Unidos ou de grandes empresas de tecnologia com objetivo de influenciar as eleições gerais de outubro, o que poderia desestabilizar sistemas informáticos e computacionais. Em 12 de agosto, a Casa Branca publicou memorando prevendo parceria com empresas privadas para ações que envolvem “acesso a tais sistemas de informação sem autorização do proprietário ou operador ou excedendo o acesso autorizado”.
Nesta semana, a Austrália denunciou uma invasão em um site com estatísticas de saúde pública do país atribuída à Open IA, dona do ChatGPT, conforme relatado nos comunicados que acompanharam o tema.
Quem é afetado e próximos passos
O exercício interessou diretamente gestores de infraestrutura crítica, operadoras de serviços essenciais, órgãos de segurança e órgãos eleitorais por envolver cenários que podem interferir em serviços usados pela população. Não foram divulgados contatos públicos ou canais de acesso ao exercício; as informações oficiais divulgadas restringiram-se aos números, datas e aos participantes listados.
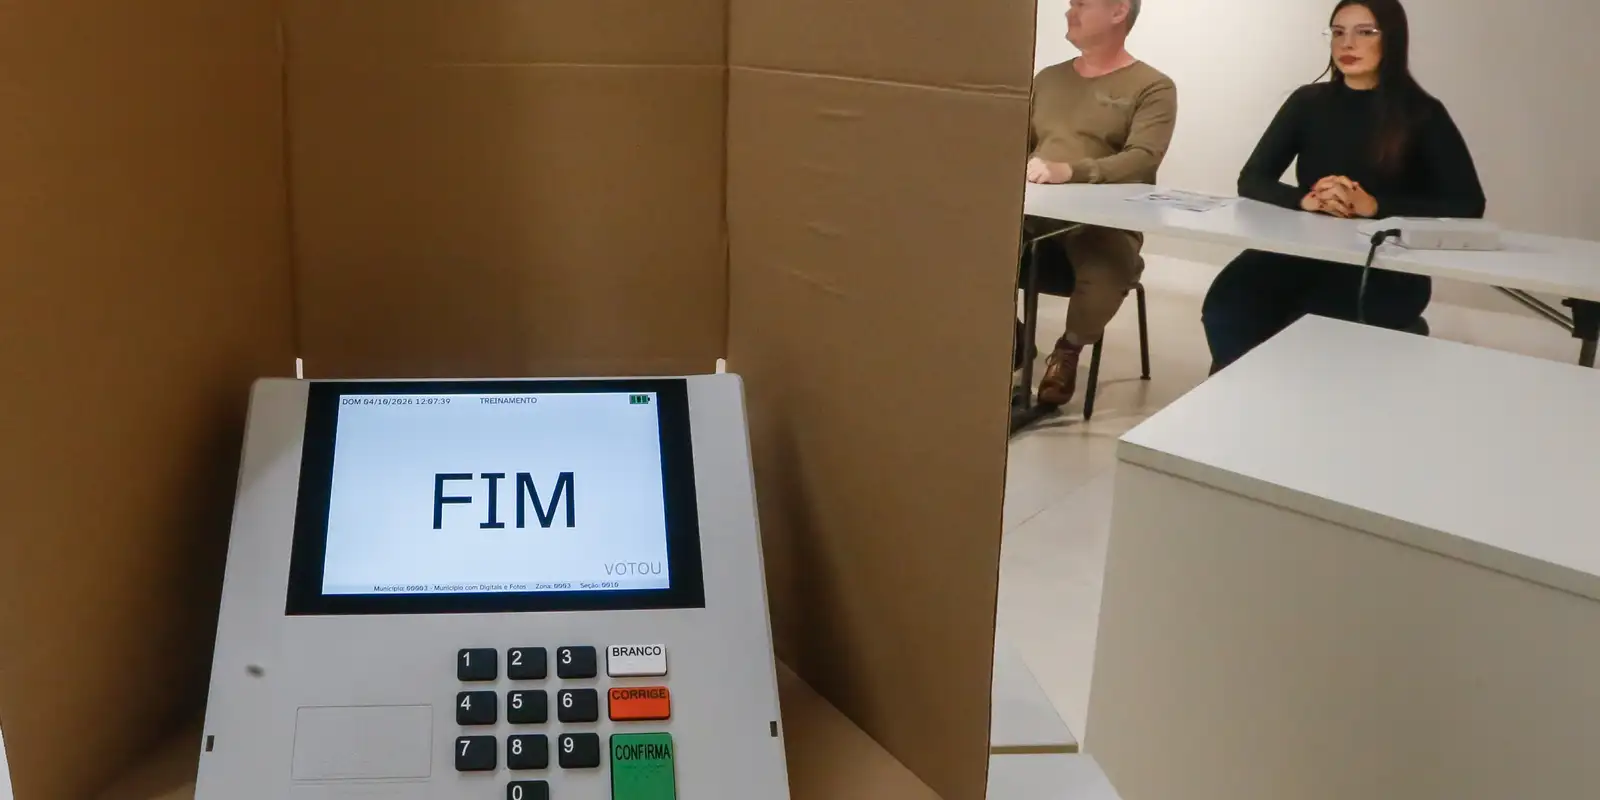
O evento ocorreu às vésperas da eleição marcada para outubro, e as avaliações produzidas durante a simulação devem integrar o debate sobre resiliência cibernética e medidas de prevenção apontadas por órgãos de inteligência e por analistas nas semanas que antecedem o pleito.